
导读: ImToken钱包被bite了怎么办?防钓鱼防丢币实操用ImToken钱包的人越来越多,但bite式骗局也在同步升级——一个钓鱼链接、一段恶意合约代码,资产瞬间归零。最常见的bite手法是伪装成空投领取页面。上Dexscreener查一下合约再操作,多花三秒,少亏一整个钱包。...
ImToken钱包被bite了怎么办?防钓鱼防丢币实操
用ImToken钱包的人越来越多,但"bite"式骗局也在同步升级——一个钓鱼链接、一段恶意合约代码,资产瞬间归零。我审过上百起钱包安全事故,最惨的往往不是技术漏洞,而是用户那一下无意识的签名授权。
最常见的bite手法是伪装成空投领取页面。用户用ImToken连上去,页面弹出"请授权查看余额",点了Confirm,实际签的是一笔代币approve交易,把钱包里的USDT或ETH全部批给了陌生地址。从授权到资金消失,整个过程不到十秒。
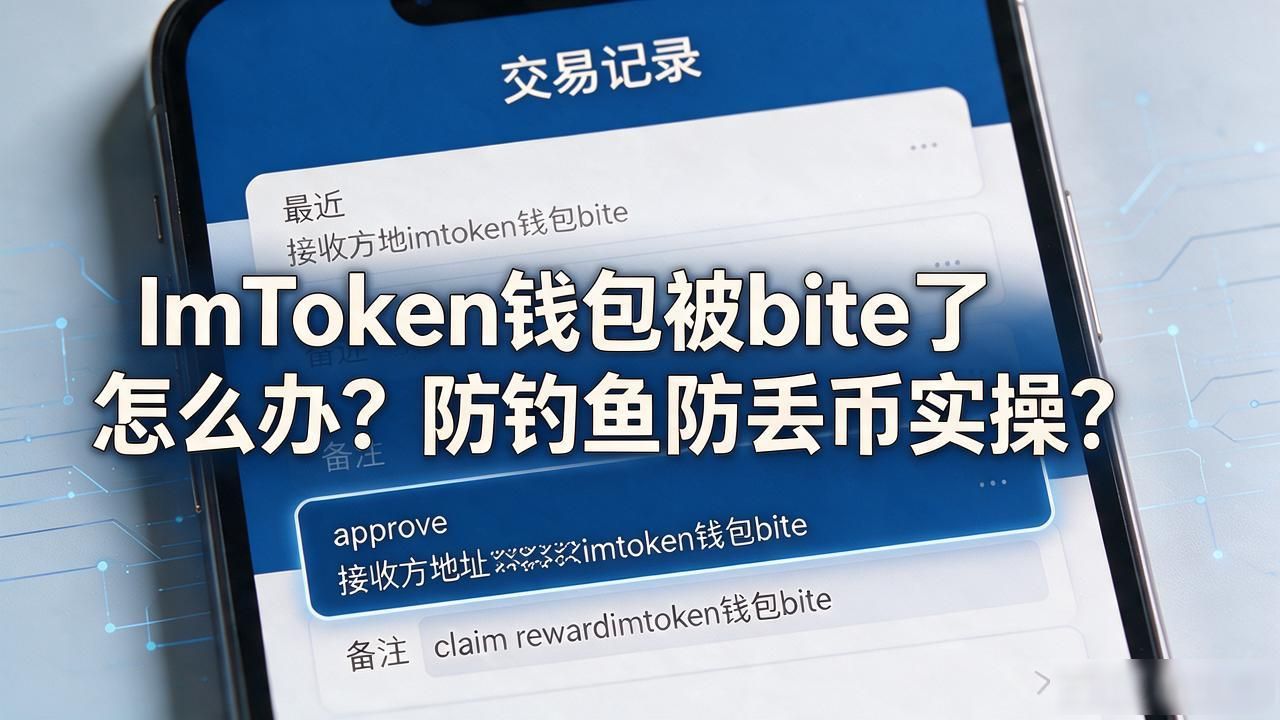
排查方向很明确:打开ImToken的交易记录,翻最近那笔approve或transfer,看接收方是不是你主动认得的合约地址。如果是一串乱码、备注写着"claim reward"imtoken钱包bite,大概率已经中招。发现后立刻做一件事:把剩余资产转到全新钱包,不要在原地址做任何操作,防止二次授权扩大损失。
防bite的底层逻辑就一条:绝不跟不认识的网站交互。ImToken私钥从未离开过你的手机ImToken钱包被bite了怎么办?防钓鱼防丢币实操,但"授权"是你亲手签发的。把浏览器地址栏当成安检口,URL不是官方域名,手指就是最坚固的防火墙。上Dexscreener查一下合约再操作,多花三秒,少亏一整个钱包。
转载请注明出处:imtoken钱包,如有疑问,请联系()。
本文地址:https://m.qshcygj.com/imen/10647.html